
Hakkında:
Vergi idaresi akreditasyonlu bir e-fatura platformu.
Sektör:
Regüle B2B SaaS · e-fatura
Bu sayfada
İhtiyaç: yüksek erişilebilirlikli, izlenebilir bir platform
Müşterimizin yazılım ekibi ürün geliştirmeye odaklanmak, sunucu yönetimi ve DevOps süreçlerini deneyimli bir ekibe aktarmak istiyordu. Müşterimiz, şirketlerin e-faturalarını işleyen bir yazılım platformu çalıştırır. Platformdan her gün yüksek hacimde belge geçer. Vergi idaresi akreditasyonu olduğu için her belge izlenebilir, her erişim kayıt altında olmalı.
Ekibin üç talebi vardı: platform tek bir arızayla durmasın, katmanlar birbirinden ayrı ağlarda çalışsın, her işlem denetlenebilsin.
Uygulama kodu müşterimizde kaldı. Altyapının tamamını tten üstlendi.
tten ne yaptı?
Kurdu. Azure üzerinde ağdan uygulamaya, veriden yedeğe bütün altyapıyı sıfırdan tasarladı ve kurdu. 29 sunucu, Kubernetes üzerinde 9 mikroservis, 4 ayrı veri katmanı.
Dayanıklı hâle getirdi. Platformu iki alana yaydı. Her katmanın kopyası diğer alanda hazır bekler, alanlardan biri çökerse devreye girer.
Yönetiyor. İzleme, güncelleme, güvenlik ve yedekleme tten’in sorumluluğundadır. Müşterimizin ekibi yalnızca koda odaklanır.
Nasıl çalışıyor?
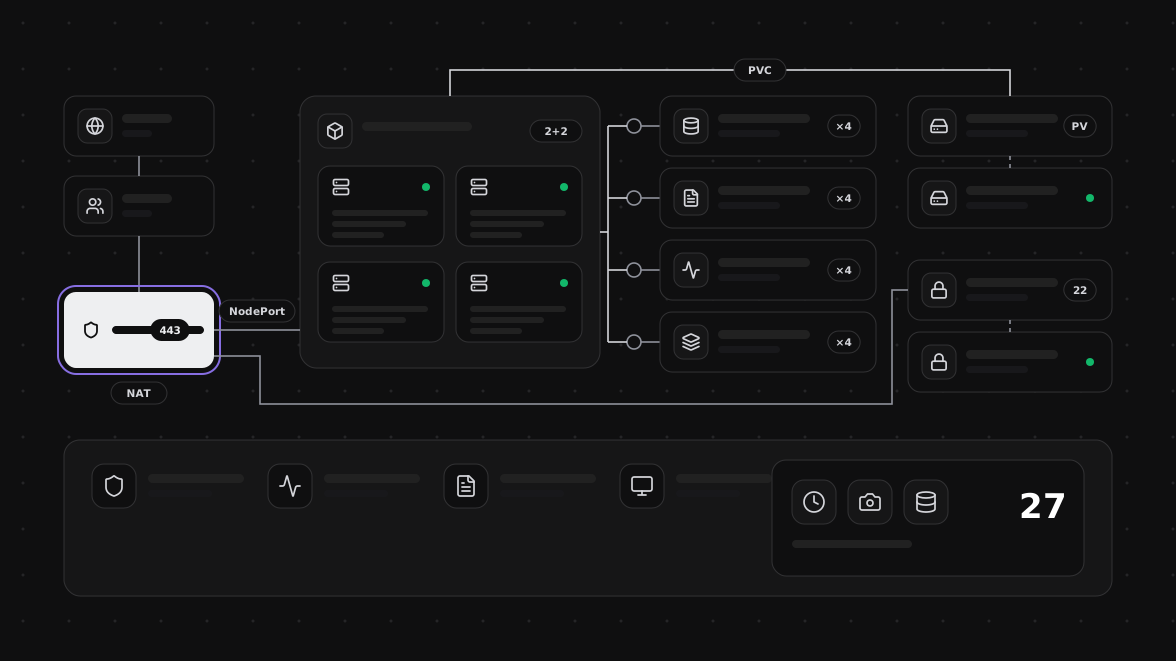
1. Ağ katmanı. İnternetten gelen bütün trafik önce yedekli çalışan (HA) bir firewall çiftinden geçer. Sunucularda yalnızca gerekli portlar açıktır.
2. Uygulama katmanı. Uygulama, yönetilen Kubernetes üzerinde çalışır: her alanda ikişer olmak üzere 4 sunucu, 9 mikroservisin 93 çalışan kopyası.
3. Veri katmanı. İlişkisel veritabanı, doküman veritabanı, cache ve mesaj kuyruğu ayrı ağlarda çalışır, her biri kendi yük dengeleyicisinin (load balancer) arkasındadır. Her katman dört kopyalı çalışır.
4. Dosya katmanı. Belgeler ve sertifikalar birbirinin aynası iki depolama sunucusunda saklanır: 13 paylaşılan disk alanı. İş ortakları dosyalarını güvenli bir aktarım kanalı (SFTP) üzerinden alır ve gönderir. Her biri yalnızca kendi klasörünü görür.
5. İzleme ve yedekleme katmanı. Platform ilk günden 7/24 izlenir: güvenlik olayları, ölçümler, loglar ve uygulama performansı. Kritik veri saatlik, destek sunucuları günlük yedeklenir. Toplam 27 öğe Azure yedek kasasında korunur. Ayrıca bir felaket kurtarma (DR) kopyası tutulur.
Sonuç
Platform tek bir Azure bölgesinde, iki alana yayılmış olarak çalışır.
Bir sunucu ya da bir alan çökerse kopyalar devreye girer, hizmet ayakta kalır.
Her işlemin logu tutulur, her erişim denetlenebilir.
Yazılım ekibi altyapıya zaman ayırmaz. Kurulum, yapılandırma ve yönetimin tamamı tten’de.
Sık sorulan sorular
Sunucularımız zaten Azure’da. tten ne yapar?
Sunucularınız Azure hesabınızda kalır, yönetimini tten üstlenir. İzleme, güncelleme, güvenlik ve yedekleme tten’in sorumluluğundadır.
Altyapı tten’e geçince yazılım ekibimiz ne yapar?
Yalnızca ürünü geliştirir. Sunucu kurma, güncelleme, arıza takibi ve yedek kontrolü tten’de. Uygulama kodu ve ürün kararları sizde kalır.
Bir sunucu çökerse ne olur?
Kopyası devreye girer, hizmet sürer. Her katmanın kopyası diğer alanda hazır bekler. İzleme sistemi alarm üretir, tten müdahale eder.
Verilerimize kim erişir?
Verilerinize erişim sizin belirlediğiniz yetkilere bağlıdır. Erişim firewall üzerinden geçer, katmanlar birbirinden ayrı ağlarda çalışır ve her erişimin logu tutulur.
Altyapınızı anlatın
Yönetimi bize bırakın
Mevcut kurulumunuzu dinler, hangi kalemleri devralacağımızı birlikte belirleriz.